Ces exercices anneaux spé balaient tout le chapitre, des calculs rapides aux problèmes de concours. Vous calculez d’abord des inverses modulo n, des valeurs de l’indicatrice d’Euler et des puissances par le théorème d’Euler. Ensuite, vous résolvez des systèmes de congruences par le théorème chinois, y compris lorsque les modules ne sont pas premiers entre eux.
La seconde moitié travaille la structure : montrer qu’une partie est un idéal ou une sous-algèbre, déterminer un noyau, étudier la divisibilité dans les entiers de Gauss. Enfin, les derniers exercices abordent le théorème de Wilson, un idéal non principal de \(\mathbb{Z}[X]\) et un problème complet sur le chiffrement RSA.
Cherchez chaque exercice au brouillon avant de lire le corrigé. Vérifiez vos résultats numériques par une multiplication : c’est le meilleur réflexe en arithmétique modulaire.
Avant de commencer, relisez le cours de maths spé sur anneaux, idéaux et Z/nZ.
Exercice 1 : Inversibles de Z/nZ et calcul d’inverses
La figure ci-dessous donne la table de multiplication de \(\mathbb{Z}/10\mathbb{Z}\). Les cases qui contiennent \(\overline{1}\) sont mises en évidence.
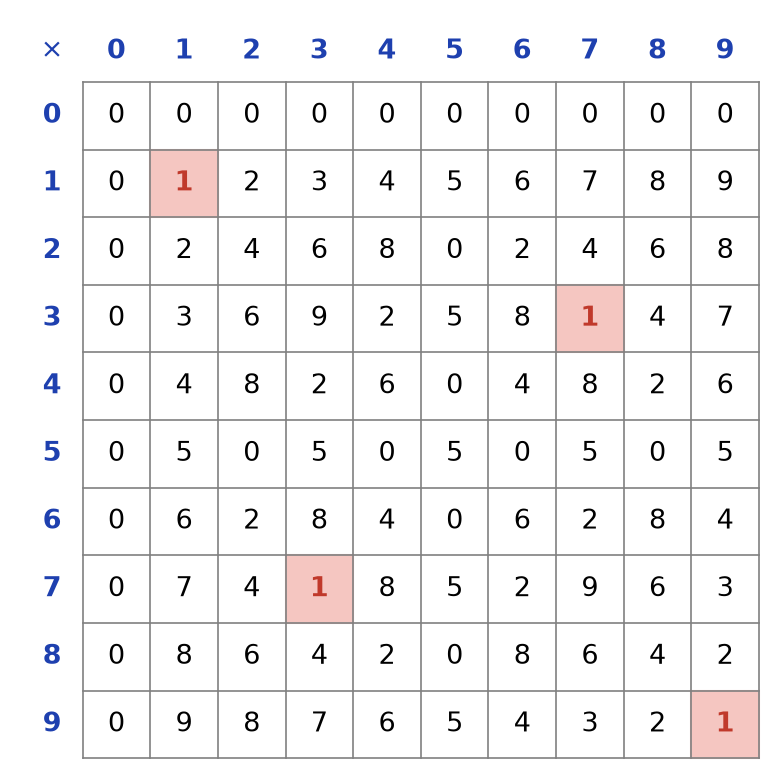
- À l’aide de la table, donnez les inversibles de \(\mathbb{Z}/10\mathbb{Z}\) et leurs inverses. Retrouvez ce résultat par le cours.
- Donnez la liste des inversibles de \(\mathbb{Z}/20\mathbb{Z}\), puis l’inverse de \(\overline{7}\) dans \(\mathbb{Z}/20\mathbb{Z}\).
- Par l’algorithme d’Euclide étendu, déterminez l’inverse de \(\overline{17}\) dans \(\mathbb{Z}/60\mathbb{Z}\).
- Montrez que \(\overline{6}\) est un diviseur de zéro dans \(\mathbb{Z}/20\mathbb{Z}\).
Exercice 2 : Calculs de l’indicatrice d’Euler
- Calculez \(\varphi(360)\), \(\varphi(1001)\), \(\varphi(2^{10})\) et \(\varphi(343)\).
- Sachant que 1013 est premier, calculez \(\varphi(2026)\).
- Montrez que \(\varphi(n)\) est pair pour tout entier \(n \geq\, 3\).
Exercice 3 : Puissances modulo n par le théorème d’Euler
- Déterminez le reste de la division euclidienne de \(3^{1000}\) par 7.
- Déterminez le reste de \(2^{100}\) modulo 13.
- Calculez \(7^4\) modulo 100, puis déterminez les deux derniers chiffres de \(7^{2026}\).
- Déterminez le chiffre des unités de \(13^{2026}\).
Exercice 4 : Un système de trois congruences
On cherche les entiers \(x\) tels que \(x \equiv 2 \pmod 3\), \(x \equiv 3 \pmod 5\) et \(x \equiv 2 \pmod 7\).
- Justifiez que les solutions forment une classe modulo 105.
- Résolvez le système formé des deux premières congruences.
- Résolvez le système complet.
- Quel est le plus petit entier supérieur ou égal à 1000 solution du système ?
Exercice 5 : Idéaux de Z et PGCD
- Déterminez les idéaux \(12\mathbb{Z} + 18\mathbb{Z}\) et \(12\mathbb{Z} \cap 18\mathbb{Z}\).
- Déterminez l’idéal \(84\mathbb{Z} + 60\mathbb{Z} + 105\mathbb{Z}\). Trouvez des entiers \(u, v\) tels que \(84u + 60v = 12\).
- Montrez que, pour \(a, b \in \mathbb{N}\), on a \(a\mathbb{Z} \subset b\mathbb{Z}\) si et seulement si \(b\) divise \(a\).
- Déterminez tous les idéaux de \(\mathbb{Z}\) qui contiennent \(18\mathbb{Z}\).
Exercice 6 : Parties qui sont ou non des idéaux
Pour chacune des parties suivantes, dites si c’est un idéal de l’anneau indiqué. Lorsque c’est le cas, donnez un générateur.
- \(I_1 = \{P \in \mathbb{R}[X],\ P(1) = P^{\prime}(1) = 0\}\) dans \(\mathbb{R}[X]\).
- \(I_2 = \{P \in \mathbb{R}[X],\ P(0) = 1\}\) dans \(\mathbb{R}[X]\).
- \(I_3 = \{P \in \mathbb{R}[X],\ \deg P \leq\, 2\}\) dans \(\mathbb{R}[X]\).
- \(I_4 = \{P \in \mathbb{R}[X],\ P(i) = 0\}\) dans \(\mathbb{R}[X]\).
- \(I_5 = 2\mathbb{Z} \cup 3\mathbb{Z}\) dans \(\mathbb{Z}\).
Exercice 7 : Équations linéaires modulo n
Soit \(n \geq\, 2\), \(a, b \in \mathbb{Z}\) et \(d = a \wedge n\).
- Montrez que l’équation \(ax \equiv b \pmod n\) a une solution si et seulement si \(d\) divise \(b\). Montrez qu’elle a alors exactement \(d\) solutions modulo \(n\).
- Résolvez \(6x \equiv 4 \pmod{10}\).
- Résolvez \(6x \equiv 5 \pmod 9\).
- Résolvez \(91x \equiv 35 \pmod{133}\).
Exercice 8 : Congruences à modules non premiers entre eux
- Soit \(m, n \geq\, 1\), \(d = m \wedge n\) et \(a, b \in \mathbb{Z}\). Montrez que le système \(x \equiv a \pmod m\), \(x \equiv b \pmod n\) a une solution si et seulement si \(a \equiv b \pmod d\). Montrez qu’alors les solutions forment une classe modulo \(m \vee n\).
- Résolvez \(x \equiv 3 \pmod 4\) et \(x \equiv 5 \pmod 6\).
- Le système \(x \equiv 1 \pmod 4\), \(x \equiv 2 \pmod 6\) a-t-il des solutions ?
- Une troupe compte moins de 400 soldats. Rangés par 2, 3, 4, 5 ou 6, il en reste toujours un. Rangés par 7, il n’en reste aucun. Combien sont-ils ?
Exercice 9 : Produit d’anneaux et idempotents
- Montrez que \(\mathbb{Z}/6\mathbb{Z}\) et \(\mathbb{Z}/2\mathbb{Z} \times \mathbb{Z}/3\mathbb{Z}\) sont isomorphes. Donnez l’image de chaque classe.
- Montrez que les anneaux \(\mathbb{Z}/4\mathbb{Z}\) et \(\mathbb{Z}/2\mathbb{Z} \times \mathbb{Z}/2\mathbb{Z}\) ne sont pas isomorphes.
- Déterminez les inversibles de l’anneau \(\mathbb{Z} \times \mathbb{Z}\).
- Soit \(A\) et \(B\) deux anneaux intègres. Déterminez les idempotents de \(A \times B\), c’est-à-dire les éléments \(e\) tels que \(e^2 = e\).
- Soit \(A\) et \(B\) deux anneaux commutatifs. Montrez que les idéaux de \(A \times B\) sont exactement les \(I \times J\), où \(I\) est un idéal de \(A\) et \(J\) un idéal de \(B\).
Exercice 10 : Éléments nilpotents de Z/nZ
Un élément \(x\) d’un anneau est nilpotent s’il existe \(m \geq\, 1\) tel que \(x^m = 0\).
- Soit \(A\) un anneau commutatif. Montrez que l’ensemble \(N\) des nilpotents de \(A\) est un idéal de \(A\).
- On écrit \(n = p_1^{\alpha_1} \cdots p_r^{\alpha_r}\) et on pose \(r_n = p_1 \cdots p_r\). Montrez que \(\overline{k}\) est nilpotent dans \(\mathbb{Z}/n\mathbb{Z}\) si et seulement si \(r_n\) divise \(k\).
- Déterminez les nilpotents de \(\mathbb{Z}/72\mathbb{Z}\) et leur nombre.
- Pour quels entiers \(n \geq\, 2\) l’anneau \(\mathbb{Z}/n\mathbb{Z}\) n’a-t-il aucun nilpotent non nul ?
Exercice 11 : Divisibilité dans l’anneau des entiers de Gauss
On note \(\mathbb{Z}[i] = \{a + ib,\ a, b \in \mathbb{Z}\}\) et, pour \(z \in \mathbb{Z}[i]\), \(N(z) = |z|^2\).
- Montrez que \(\mathbb{Z}[i]\) est un sous-anneau de \(\mathbb{C}\), puis qu’il est intègre. Vérifiez que \(N(z) \in \mathbb{N}\) et \(N(zw) = N(z) N(w)\).
- Montrez que \(z\) est inversible dans \(\mathbb{Z}[i]\) si et seulement si \(N(z) = 1\). Déterminez \(\mathbb{Z}[i]^{\times }\).
- Vérifiez que \(2 = -i(1 + i)^2\). Montrez que \(1 + i\) et \(1 – i\) sont associés.
- Le nombre \(3 + i\) divise-t-il \(5 + 5i\) ? Le nombre \(1 + 2i\) divise-t-il 3 ?
- Montrez que \((1 + i)\mathbb{Z}[i] = \{a + ib,\ a + b \text{ pair}\}\).
Exercice 12 : Noyaux de morphismes d’anneaux
- Soit \(\theta : \mathbb{R}[X] \to \mathbb{C}\), \(P \mapsto P(i)\). Montrez que \(\theta\) est un morphisme d’anneaux surjectif et que \(\ker \theta = (X^2 + 1)\mathbb{R}[X]\).
- Soit \(f : \mathbb{Z} \to \mathbb{Z}/4\mathbb{Z} \times \mathbb{Z}/6\mathbb{Z}\), \(k \mapsto (k \bmod 4,\ k \bmod 6)\). Déterminez \(\ker f\). L’application \(f\) est-elle surjective ?
- Montrez qu’il n’existe aucun morphisme d’anneaux de \(\mathbb{Z}/6\mathbb{Z}\) dans \(\mathbb{Z}\).
- Soit \(m, n \geq\, 1\). Montrez qu’il existe un morphisme d’anneaux de \(\mathbb{Z}/n\mathbb{Z}\) dans \(\mathbb{Z}/m\mathbb{Z}\) si et seulement si \(m\) divise \(n\).
Exercice 13 : Théorème de Wilson dans le corps F_p
Soit \(p\) un nombre premier.
- Résolvez l’équation \(x^2 = \overline{1}\) dans \(\mathbb{F}_p\).
- En regroupant chaque élément de \(\mathbb{F}_p^{\times }\) avec son inverse, montrez que \((p – 1)! \equiv -1 \pmod p\).
- Réciproquement, montrez que si \(n \geq\, 2\) n’est pas premier, alors \((n – 1)! \not\equiv -1 \pmod n\).
- Vérifiez que \(10! \equiv -1 \pmod{11}\), puis calculez \(15!\) modulo 17.
Exercice 14 : PGCD de X^a – 1 et X^b – 1
- Calculez \((X^6 – 1) \wedge (X^4 – 1)\) par l’algorithme d’Euclide et donnez une relation de Bézout.
- Décomposez \(X^6 – 1\) en produit d’irréductibles dans \(\mathbb{C}[X]\), puis dans \(\mathbb{R}[X]\).
- Soit \(a, b \geq\, 1\) et \(a = bq + r\) la division euclidienne de \(a\) par \(b\). Montrez que \((X^a – 1) \wedge (X^b – 1) = (X^b – 1) \wedge (X^r – 1)\), avec la convention \(X^0 – 1 = 0\).
- En déduire que \((X^a – 1)\mathbb{K}[X] + (X^b – 1)\mathbb{K}[X] = (X^{a \wedge b} – 1)\mathbb{K}[X]\).
Exercice 15 : Sous-algèbres de matrices
Soit \(n \geq\, 2\) et \(\mathbb{K} = \mathbb{R}\) ou \(\mathbb{C}\).
- Montrez que l’ensemble \(\mathcal{T}_n\) des matrices triangulaires supérieures est une sous-algèbre de \(\mathcal{M}_n(\mathbb{K})\).
- Soit \(A \in \mathcal{M}_n(\mathbb{K})\). Montrez que le commutant \(\mathcal{C}(A) = \{M \in \mathcal{M}_n(\mathbb{K}),\ AM = MA\}\) est une sous-algèbre.
- Pour \(n = 2\) et \(A = \begin{pmatrix} 1 0 \\ 0 2 \end{pmatrix}\), déterminez \(\mathcal{C}(A)\) et sa dimension.
- L’ensemble des matrices de trace nulle est-il une sous-algèbre de \(\mathcal{M}_n(\mathbb{K})\) ?
Exercice 16 : Polynômes annulateurs et puissances d’une matrice
On pose \(M = \begin{pmatrix} 1 1 \\ 0 1 \end{pmatrix}\) et \(I = \{P \in \mathbb{R}[X],\ P(M) = 0\}\).
- Montrez que \(I\) est un idéal de \(\mathbb{R}[X]\).
- Montrez que \(I = (X – 1)^2\,\mathbb{R}[X]\).
- Pour \(n \in \mathbb{N}\), déterminez le reste de la division euclidienne de \(X^n\) par \((X – 1)^2\). En déduire \(M^n\).
- Montrez que \(\mathbb{R}[M] = \{P(M),\ P \in \mathbb{R}[X]\}\) est une sous-algèbre de dimension 2 de \(\mathcal{M}_2(\mathbb{R})\).
Exercice 17 : Petit théorème de Fermat et nombre pseudo-premier
- Décomposez 341 en facteurs premiers.
- Montrez que \(2^{10} \equiv 1 \pmod{11}\) et que \(2^5 \equiv 1 \pmod{31}\).
- En déduire que \(2^{340} \equiv 1 \pmod{341}\). Que penser du test « si \(2^{n – 1} \equiv 1 \pmod n\), alors \(n\) est premier » ?
- Calculez \(3^{10}\) modulo 31, puis \(3^{340}\) modulo 31. Conclure sur \(3^{340}\) modulo 341.
Exercice 18 : Racines carrées de 1 modulo n
- Soit \(p\) un nombre premier impair. Montrez que \(x^2 \equiv 1 \pmod p\) si et seulement si \(x \equiv \pm 1 \pmod p\).
- Résolvez \(x^2 \equiv 1 \pmod 8\). Le résultat de la question 1 reste-t-il vrai modulo 8 ?
- À l’aide du théorème chinois, résolvez \(x^2 \equiv 1 \pmod{15}\).
- Combien l’équation \(x^2 \equiv 1 \pmod{105}\) a-t-elle de solutions modulo 105 ? Déterminez-les toutes.
- Soit \(n = p_1 \cdots p_r\) un produit de \(r\) nombres premiers impairs distincts. Montrez que l’équation \(x^2 \equiv 1 \pmod n\) a exactement \(2^r\) solutions modulo \(n\).
Exercice 19 : L’équation φ(n) = 4
- Soit \(n \geq\, 2\) et \(p\) un nombre premier qui divise \(n\). Montrez que \(p – 1\) divise \(\varphi(n)\).
- Montrez que, pour \(n \geq\, 2\), \(\varphi(n) = n – 1\) si et seulement si \(n\) est premier.
- Déterminez tous les entiers \(n \geq\, 1\) tels que \(\varphi(n) = 4\).
- Montrez que l’équation \(\varphi(n) = 14\) n’a aucune solution.
Exercice 20 : Formule de Gauss pour l’indicatrice d’Euler
La figure ci-dessous place les douze fractions \(k/12\), pour \(1 \leq\, k \leq\, 12\), écrites sous forme irréductible et rangées selon leur dénominateur.
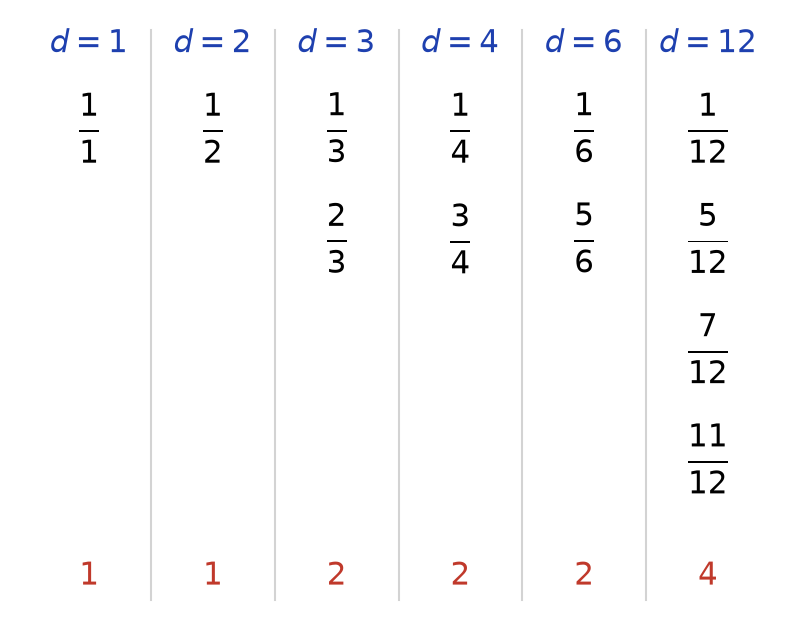
- Vérifiez sur la figure que le nombre de fractions de dénominateur \(d\) vaut \(\varphi(d)\), pour chaque diviseur \(d\) de 12.
- Soit \(n \geq\, 1\) et \(d\) un diviseur de \(n\). Montrez que le nombre d’entiers \(k \in [\![1, n]\!]\) tels que \(k/n\) ait pour dénominateur réduit \(d\) est égal à \(\varphi(d)\).
- En déduire la formule de Gauss : \(\displaystyle\sum_{d \mid n} \varphi(d) = n\).
- Retrouvez la valeur de \(\varphi(p^k)\) à partir de cette formule, pour \(p\) premier.
Exercice 21 : Un idéal non principal de Z[X]
On note \(I\) l’ensemble des polynômes \(P \in \mathbb{Z}[X]\) dont le coefficient constant \(P(0)\) est pair.
- Montrez que \(I\) est le noyau d’un morphisme d’anneaux de \(\mathbb{Z}[X]\) dans \(\mathbb{Z}/2\mathbb{Z}\). En déduire que \(I\) est un idéal.
- Montrez que \(I = 2\mathbb{Z}[X] + X\mathbb{Z}[X]\).
- Montrez qu’il n’existe aucun \(D \in \mathbb{Z}[X]\) tel que \(I = D\,\mathbb{Z}[X]\).
- Expliquez pourquoi la démonstration faite dans le cours pour \(\mathbb{K}[X]\) ne s’applique pas à \(\mathbb{Z}[X]\).
Exercice 22 : Problème, le chiffrement RSA
On choisit deux nombres premiers distincts \(p\) et \(q\), on pose \(n = pq\), et on choisit un entier \(e\) premier avec \(\varphi(n)\). Le message \(m \in [\![0, n – 1]\!]\) est chiffré en \(c = m^e \bmod n\).
- Exprimez \(\varphi(n)\) en fonction de \(p\) et \(q\). Justifiez l’existence d’un entier \(d \geq\, 1\) tel que \(ed \equiv 1 \pmod{\varphi(n)}\).
- On prend \(p = 11\), \(q = 13\) et \(e = 7\). Calculez \(n\), \(\varphi(n)\) et le plus petit \(d \geq\, 1\) convenable.
- Chiffrez le message \(m = 2\).
- Revenons au cas général. Montrez que \(m^{ed} \equiv m \pmod n\) lorsque \(m \wedge n = 1\).
- Montrez que \(m^{ed} \equiv m \pmod p\) pour tout entier \(m\), y compris lorsque \(p\) divise \(m\). En déduire que \(m^{ed} \equiv m \pmod n\) pour tout \(m \in \mathbb{Z}\).
- En déduire que \(x \mapsto x^e\) est une bijection de \(\mathbb{Z}/n\mathbb{Z}\) dans lui-même, et donnez sa réciproque.
- Dans l’exemple numérique, vérifiez le déchiffrement de \(c = 128\) en calculant \(128^{103}\) modulo 11 et modulo 13.
Le corrigé des exercices
Chaque exercice est corrigé en détail, question par question, sur la page suivante.

Pour aller plus loin en maths spé
- Le cours : anneaux, idéaux et Z/nZ, cours de maths spé
- À maîtriser avant : Compléments sur les groupes : groupes monogènes et ordre
- Chapitre précédent : Compléments sur les groupes : groupes monogènes et ordre
- Chapitre suivant : Éléments propres et polynôme caractéristique
- Tester vos connaissances : QCM de maths spé par chapitre
- Le sommaire : tous les chapitres de maths spé et les chapitres de maths sup